Ressources · Blog
Ce que nous voyons
Nos analyses des dark et deep webs, publiées depuis 2021 : ce qui s'y vend, ce qui s'y cache, et ce que les cadres européens changent pour les entreprises.
1 avril 2026 · 3 min
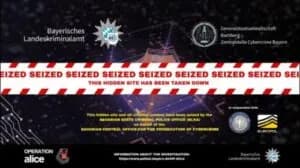
Opération Alice : cyber attaque en règle sur le Dark Web
Le 20 mars 2026, la Police de Bavière (Bayerischen Landeskriminalamt – BLKA) a annoncé l’attaque et la saisie de 373 000 domaines en onion sur le réseau Tor du Dark Web, dans une opération coordonnée par Europol et à laquelle a participé l’OFMIN français (Office de protection des Mineurs).
Lire l'article
7 mai 2025 · 6 min
L’OSINT : une arme à double tranchant
Dans un monde où l’information circule à une très grande vitesse, l’OSINT (Open Source Intelligence) s’impose comme une discipline stratégique, entre cybersécurité, veille concurrentielle et investigations numériques. L’OSINT désigne l’ensemble des données collectées légalement à partir de sources…
Lire l'article
30 décembre 2024 · 4 min
Le Règlement DORA : 10 points essentiels à retenir
Ce début d’année 2025 marquera l’entrée en vigueur du Digital Operational Resilience Act (DORA), un règlement européen axé sur la résilience opérationnelle numérique dans le secteur financier.
Lire l'article
22 juillet 2024 · 3 min
La résilience informatique dans le secteur financier et bancaire
La résilience informatique désigne la capacité d’un système d’information à garder son intégrité et à se rétablir rapidement en cas d’incident. Et ce, quel que soit l’origine de l’incident : humaine ou technique. Elle est mise à l’épreuve lorsqu’il y a par exemple une panne technique, une…
Lire l'article
10 avril 2024 · 2 min
Le règlement européen DORA : Ce que dit le texte
Le règlement DORA (Digital Operational Resilience Act) est un texte européen volumineux et complexe. Il comporte 53 articles et 11 annexes. Le tout, divisé en 6 parties. Il vise à renforcer la résilience numérique du secteur financier. Adopté en décembre 2022, il sera sanctionnable dès le 1er…
Lire l'article
11 mars 2024 · 3 min
Le règlement européen DORA : les modalités d’entrée en vigueur
Le règlement DORA est déjà entré en vigueur depuis janvier 2023. Néanmoins il sera sanctionnable en janvier 2025. Le règlement européen DORA (Digital Operational Resilience Act) a été adopté en décembre 2022 dans le but de renforcer la résilience informatique opérationnelle des acteurs bancaires et…
Lire l'article
5 février 2024 · 4 min
Le règlement européen DORA : la cybersécurité dans le secteur financier
Il reste un an pour se mettre en conformité avec le règlement européen DORA : Digital Operational Resilience Act. Le texte de ce règlement a pour but de renforcer la résilience informatique opérationnelle des acteurs bancaires et financiers.
Lire l'article
16 février 2023 · 7 min
DORA – La résilience opérationnelle informatique
Le règlement Dora, qui vise à renforcer la résilience opérationnelle informatique des acteurs des secteurs bancaire et financier, a été publié au Journal officiel de l’Union européenne le 27 décembre 2022. A compter de Janvier 2024, les entités financières auront un an pour se mettre en conformité.
Lire l'article
7 octobre 2022 · 5 min
Qu’est-ce que le Dark Web ?
Dans l’introduction du livre blanc tome 1, nous décrivions le dark web et son contenu, sans apporter de regard technique. Pour l’essentiel, le tome 2 continuera de décrire ce que nous pouvons trouver dans le dark web ; nous souhaitons néanmoins apporter une note plus technique dans la description…
Lire l'article
Recevoir nos analyses
Le baromètre dark web, un email par mois.